ACCUEIL F.A.Q. S'INSCRIRE CONNEXION
Forum OXMO > Section Technique > Réseaux / Sécurité >

[SECURITE] Vulnérabilité critique non corrigée dans Windows (04/11/11)


Aller au Forum:
Notez ce sujet :

  Sujet précédent   Sujet suivant
Auteur
Sujet    Tout développer | Tout contracter NOUVEAU SUJET    RÉPONDRE
Réduire ce message Supermodérateur fleming
Super Moderateur

Niveau : 5
N° de Membre : 7849

Ancienneté : 97%
Participation : 100%
Inscription: 06 Jan 2003
Localisation: Augustoritum
Messages: 19502
Sujets Lancés : 319

Exclamation [SECURITE] Vulnérabilité critique non corrigée dans Windows (04/11/11)

Reçu ce soir une alerte de secuser.com que je poste ici pour la relayer...

https://www.secuser.com/vulnerabili...104-windows.htm


Citation
Vulnérabilité critique non corrigée dans Windows (04/11/11)

RESUME :
Un nouveau défaut de sécurité a été identifié dans le système Windows. L'exploitation d'une erreur dans le composant Win32k TrueType font parsing engine (T2EMBED.DLL) peut permettre à un individu malveillant ou à un virus d'exécuter à distance du code malicieux sur l'ordinateur de sa victime à l'ouverture d'un document contenant une police de caractères piégée. Cette faille est d'ores et déjà exploitée par le programme malveillant Duqu.

LOGICIEL(S) CONCERNE(S) :
Microsoft Windows 7
Microsoft Windows Vista
Microsoft Windows XP
Microsoft Windows 2008
Microsoft Windows 2003

LOGICIEL(S) NON CONCERNE(S) :
Windows Server 2008 R2 avec installation Server Core
Windows Server 2008 avec installation Server Core

RISQUE :
Critique

CORRECTIF :
Aucun correctif n'est disponible pour le moment car ce défaut de sécurité a été découvert alors qu'il était déjà exploité de façon malveillante (0-day) par un cheval de Troie connu sous le nom de Duqu, sous la forme d'un document Word reçu en pièce jointe d'un courriel. En attendant la publication d'un correctif, les utilisateurs concernés peuvent appliquer les mesures suivantes afin de réduire les risques d'exploitation malveillante :

se montrer particulièrement vigilant dans son utilisation d'Internet, notamment vis-à-vis des fichiers douteux, des liens hypertextes non sollicités ou des sites web non reconnus comme sûrs ;
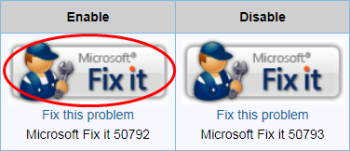
appliquer la solution de contournement provisoire proposée par l'éditeur pour interdire l'accès au fichier T2EMBED.DLL (NB : cela peut perturber l'affichage des polices dans certains logiciels) : cliquez ici pour vous rendre sur la page KB2639658, cliquez sur le bouton "Fixit" situé au-dessus de "Microsoft Fix it 50792" (cercle rouge dans l'image ci-dessous), téléchargez le fichier d'installation MicrosoftFixit50792.msi sur le disque dur (ou sur une clé USB pour pouvoir l'appliquer à plusieurs ordinateurs), puis l'exécuter :


tenir à jour son antivirus. Les éditeurs publient généralement de nouvelles signatures pour tenter de reconnaître et d'intercepter les fichiers malicieux exploitant des failles de sécurité.


__________________

Les tôles ondulées mais les vaches aussi.


Signaler ce message à un modérateur | IP: Logguée
Temps en ligne : 95 Jours, 0 Heure, 24 Minutes, 20 Secondes en ligne

Ancien message 04-11-2011 20:44
PROFIL PM  RECH. AMIS ÉDITER CITER
Réduire ce message Modérateur KeySoze
Modérateur

Niveau : 5
N° de Membre : 4449

Ancienneté : 98%
Participation : 85%
Inscription: 15 Sep 2002
Localisation: IDF
Age: 42
Messages: 6370
Sujets Lancés : 603

Bien vu fleming


__________________
OXMO : On est plus intelligent à plusieurs que tout seul...mais certains aident moins que d'autres


Signaler ce message à un modérateur | IP: Logguée
Temps en ligne : 46 Jours, 18 Heures, 58 Minutes, 16 Secondes en ligne

Ancien message 06-11-2011 10:28
PROFIL PM  RECH. AMIS ÉDITER CITER
Réduire ce message Membre Taxi Driver
Maitre

Niveau : 4
N° de Membre : 7626

Ancienneté : 97%
Participation : 79%
Inscription: 30 Dec 2002
Localisation: Bruxelles
Age: 74
Messages: 4617
Sujets Lancés : 216

Merci pour cette info.

Donc ne jamais ouvrir un mail qui vous vient d'un inconnu.

Tous les mails de pub, concours, etc... Virés sans autre forme de procès en ce qui me concerne.


Signaler ce message à un modérateur | IP: Logguée
Temps en ligne : 35 Jours, 7 Heures, 58 Minutes, 13 Secondes en ligne

Ancien message 06-11-2011 10:58
PROFIL PM  RECH. AMIS ÉDITER CITER
Réduire ce message Membre Benmars
Guru

Niveau : 5
N° de Membre : 870

Ancienneté : 100%
Participation : 95%
Inscription: 03 Apr 2002
Localisation:
Age: 55
Messages: 11324
Sujets Lancés : 780

En général le virus t'est envoyé depuis le mail de quelqu'un que tu connais. Le détournement d'adresse est connu depuis longtemps.
Par contre, se méfier d'un fichier word en pièce jointe d'un mail de ton patron ou de ta grand-mère de 95 ans sil le document se nomme Scarlett_Johanson_a_oilp.doc !


ps : le nom du cheval de troie est Duqu. C'est normal ?


Signaler ce message à un modérateur | IP: Logguée
Temps en ligne : 57 Jours, 6 Heures, 9 Minutes, 0 Seconde en ligne

Ancien message 06-11-2011 11:08
PROFIL PM  RECH. AMIS ÉDITER CITER
Réduire ce message Membre Benmars
Guru

Niveau : 5
N° de Membre : 870

Ancienneté : 100%
Participation : 95%
Inscription: 03 Apr 2002
Localisation:
Age: 55
Messages: 11324
Sujets Lancés : 780


Signaler ce message à un modérateur | IP: Logguée
Temps en ligne : 57 Jours, 6 Heures, 9 Minutes, 0 Seconde en ligne

Ancien message 06-11-2011 17:02
PROFIL PM  RECH. AMIS ÉDITER CITER
Réduire ce message Membre shakes808080
Guru

Niveau : 5
N° de Membre : 517

Ancienneté : 100%
Participation : 91%
Inscription: 08 Mar 2002
Localisation:
Messages: 8978
Sujets Lancés : 354

Message écrit par Benmars, le 06-11-2011 à 11:08
........
ps : le nom du cheval de troie est Duqu. C'est normal ?

Message écrit par Benmars, le 06-11-2011 à 17:02
T'as répondu à ta propre question ?


__________________
Racket logiciel


Signaler ce message à un modérateur | IP: Logguée
Temps en ligne : 45 Jours, 5 Heures, 55 Minutes, 7 Secondes en ligne

Ancien message 07-11-2011 09:06
PROFIL PM  RECH. AMIS ÉDITER CITER
Il est actuellement 22:13 (GMT) NOUVEAU SUJET    RÉPONDRE   
  Sujet précédent   Sujet suivant
Forum OXMO > Section Technique > Réseaux / Sécurité > [SECURITE] Vulnérabilité critique non corrigée dans Windows (04/11/11)

Aller au Forum:
Notez ce sujet :


 Réponse Rapide
Titre: (Optionnel)
Message:

Convertir automatiquement les URLs Montrer la Signature
Afficher une version imprimable | Chercher dans ce sujet | Envoyer cette page par email | S'inscrire à ce sujet | Télécharger ce sujet
Règles du forum :
Créer de nouveaux sujets
Répondre aux messages
Attacher des fichiers
Editer vos messages
: not autorisé
: not autorisé
: not autorisé
: not autorisé
Le Code HTML est OFF
Le BBCode est ON
Les Smileys sont ONs
Le code [IMG] est ON
< Contactez-nous - Forum OXMO>

Uptime du serveur SQL : 56 jour(s) 6 heure(s) et 24 minute(s)
Page générée en 0.056365 secondes en exécutant 36 requêtes SQL.
Apache - Compression GZIP : Activée.